
Tinjauan serangan terhadap 402Bridge: Kasus pencurian lain akibat kebocoran private key
Deng Tong, Jinse Finance
Pada 28 Oktober 2025, komunitas GoPlus Tiongkok mengeluarkan peringatan keamanan: protokol cross-chain x402 @402bridge diduga telah diretas, lebih dari 200 pengguna kehilangan aset USDC mereka.
Artikel ini merangkum insiden peretasan protokol cross-chain 402Bridge, reaksi resmi dan berbagai pihak, menganalisis penyebab peretasan, serta contoh lain serangan hacker akibat kebocoran private key.
I. Rekonstruksi Insiden Peretasan dan Reaksi Resmi 402Bridge serta Berbagai Pihak
Pada dini hari, akun resmi X 402Bridge memposting: Berdasarkan umpan balik komunitas, telah terjadi insiden pencurian token. Tim teknis kami saat ini sedang menyelidiki seluruh proses. Kami menyarankan semua pengguna segera membatalkan semua otorisasi yang ada, dan segera memindahkan aset dari wallet mereka.
Selanjutnya, pihak resmi kembali memposting: Mekanisme x402 mengharuskan pengguna menandatangani atau menyetujui transaksi melalui antarmuka web, lalu mengirimkannya ke server backend. Server backend menarik dana dan melakukan minting, lalu mengembalikan hasilnya ke pengguna. Saat kami bergabung, kami perlu menyimpan private key di server untuk memanggil metode kontrak. Langkah ini dapat mengekspos hak admin, karena private key admin terhubung ke internet pada tahap ini, sehingga dapat menyebabkan kebocoran hak akses. Jika hacker mendapatkan private key, mereka dapat mengambil alih hak tersebut dan mendistribusikan ulang dana pengguna untuk melakukan serangan. Kami masih menyelidiki detail serangan secara spesifik.
Dua jam lalu, pihak resmi menyatakan: Karena kebocoran private key kali ini, lebih dari sepuluh wallet pengujian dan wallet utama tim juga telah diretas (seperti gambar di bawah). Kami telah segera melaporkan hal ini ke pihak berwenang, dan akan terus menginformasikan perkembangan terbaru kepada komunitas.

Komunitas GoPlus Tiongkok merekonstruksi insiden peretasan ini:
Pencipta kontrak 0xed1AFc4DCfb39b9ab9d67f3f7f7d02803cEA9FC5 memindahkan Owner ke 0x2b8F95560b5f1d1a439dd4d150b28FAE2B6B361F, kemudian Owner baru memanggil metode transferUserToken di kontrak untuk mentransfer seluruh sisa USDC dari wallet pengguna yang telah memberikan otorisasi.
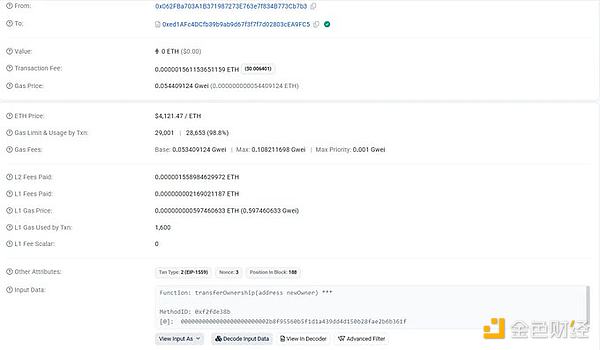
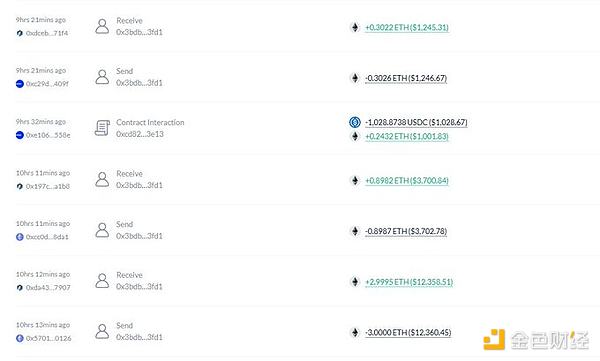
Sebelum minting, pengguna harus mengotorisasi USDC ke kontrak @402bridge, menyebabkan lebih dari 200 pengguna kehilangan sisa USDC mereka karena otorisasi jumlah yang terlalu besar. 0x2b8F95560b5f1d1a439dd4d150b28FAE2B6B361F mentransfer total 17.693 USDC milik pengguna, lalu menukarkan USDC ke ETH dan melakukan beberapa transaksi cross-chain ke Arbitrum.
Saran keamanan dari GoPlus:
1. Pengguna yang pernah berpartisipasi dalam proyek ini, harap segera batalkan otorisasi terkait (0xed1AFc4DCfb39b9ab9d67f3f7f7d02803cEA9FC5);
2. Periksa apakah alamat otorisasi adalah alamat resmi proyek sebelum memberikan otorisasi;
3. Hanya otorisasi jumlah yang diperlukan, jangan pernah memberikan otorisasi tanpa batas;
4. Periksa otorisasi secara berkala, batalkan otorisasi yang tidak diperlukan.
Pengguna X @EamonSol memposting: Saat ini banyak x402 sebenarnya sedang menerapkan sebuah layanan, layanan ini akan meneruskan interaksi on-chain ke server proyek, lalu pihak proyek berinteraksi dengan on-chain untuk mendistribusikan token. Dalam proses ini, private key kontrak on-chain pasti harus disimpan di server, begitu server proyek diretas, semua alamat terkait kontrak akan terekspos pada risiko.
Pengguna X @fenzlabs menyatakan: Kasus ini menyoroti bahaya otorisasi token tanpa batas. Wallet dan AI agent memerlukan pembatasan yang lebih ketat dan pemantauan yang lebih baik untuk mencegah pencurian yang terjadi dengan cepat seperti ini. Jangan pernah percaya kontrak baru secara membabi buta—pastikan untuk memeriksa dengan cermat sebelum menandatangani!
II. Penyebab Peretasan
Menurut analisis Cosine dari SlowMist, serangan terhadap proyek cross-chain bridge 402Bridge berasal dari kebocoran private key, dan kemungkinan keterlibatan orang dalam tidak dapat dikesampingkan. Domain 402bridge.fun hanya terdaftar selama dua hari sebelum layanan dihentikan, dan dana yang dicuri belum menunjukkan pergerakan lebih lanjut. Ini adalah insiden keamanan publik pertama terkait layanan protokol 402, dan Cosine dari SlowMist menyatakan bahwa insiden ini bukanlah tindakan jahat kolektif dari pihak proyek.
"Bukan tindakan jahat kolektif pihak proyek" berarti serangan ini lebih mungkin disebabkan oleh kegagalan pengelolaan keamanan internal atau infiltrasi hacker eksternal yang sangat tepat sasaran, bukan penipuan yang disengaja oleh pihak proyek.

III. Contoh Lain Serangan Hacker Akibat Kebocoran Private Key
1. Nomad
Pada Agustus 2022, Nomad Bridge diretas, hampir seluruh dana sebesar 200 juta dolar AS dicuri. Setelah serangan, Moonbeam memblokir siapa pun untuk bertransaksi atau berinteraksi dengan smart contract. Penyebab utama serangan adalah kesalahan mekanisme verifikasi kontrak, sehingga private key atau logika signature otorisasi mudah dipalsukan.
2. Ankr
Pada Desember 2022, private key node Ankr bocor, penyerang memalsukan kontrak dan melakukan minting aBNBc tanpa batas, menyebabkan kerugian sekitar 5 juta dolar AS. Tindakan Ankr: memulihkan keamanan dan bekerja sama dengan DEX untuk menghentikan perdagangan; menyusun dan melaksanakan rencana kompensasi menyeluruh untuk komunitas; penyebab serangan diidentifikasi sebagai mantan karyawan. Pihak resmi Ankr mengonfirmasi bahwa penyebab serangan hacker adalah "deployment key dicuri".
3. Platypus Finance
Pada Februari 2023, penyerang memanfaatkan celah private key admin untuk menyerang pool stablecoin, mencuri sekitar 9 juta dolar AS USDC. Tim kemudian berhasil memulihkan sebagian aset, dan menyatakan "private key developer kemungkinan besar diretas dari luar".
4. Multichain
Pada Juli 2023, anggota tim inti Multichain "menghilang", private key utama proyek diduga dikuasai oleh satu orang. Selanjutnya sekitar 126 juta dolar AS aset dipindahkan, menjadi salah satu insiden serangan otorisasi terbesar dalam sejarah cross-chain bridge.
5. Exactly Protocol
Pada April 2024, penyerang memanfaatkan private key deployment yang bocor dari server frontend untuk mengganti kontrak, mencuri sekitar 7,3 juta dolar AS. Insiden ini mengungkap masalah umum di industri terkait keamanan penyimpanan private key dan proses DevOps yang lemah.
6.UXLINK
Pada September 2025, sistem perusahaan keamanan Cyvers mendeteksi transaksi mencurigakan sebesar 11,3 juta dolar AS terkait UXLINK, yang akhirnya dikonfirmasi sebagai hasil peretasan. Cosine dari SlowMist menyatakan: kemungkinan besar beberapa private key multi-signature Safe milik UXLINK telah bocor. Peretasan UXLINK langsung menyebabkan harga token UXLINK anjlok lebih dari 70%.
Disclaimer: Konten pada artikel ini hanya merefleksikan opini penulis dan tidak mewakili platform ini dengan kapasitas apa pun. Artikel ini tidak dimaksudkan sebagai referensi untuk membuat keputusan investasi.
Kamu mungkin juga menyukai
Goldman Sachs memangkas target harga emas! Pembelian emas oleh bank sentral tidak dapat menghentikan Federal Reserve yang berubah menjadi hawkish, situasi saat ini sangat mirip dengan tahun 2022.
Goldman Sachs memperkirakan bahwa Federal Reserve akan menaikkan suku bunga lagi pada Desember 2026, yang akan terus menekan permintaan "hedging terhadap depresiasi mata uang" dari investor Barat. Pasar sedang mengulangi karakteristik tahun 2022: pembelian bulanan oleh bank sentral sebanyak 60 ton memang bisa menopang harga, tetapi suku bunga tinggi sangat menekan investor ETF Barat, sehingga harga emas mengakhiri tren naik satu arah dan terjebak dalam "kenaikan terbatas dan volatilitas meningkat". Titik balik mungkin terjadi pada paruh kedua tahun 2027 setelah penurunan suku bunga, ketika dana ETF dan pembelian emas oleh bank sentral saling memperkuat, harga emas berpotensi kembali meningkat dengan cepat.

Kejatuhan pasar saham AS semalam: Badai refleksivitas yang dipicu oleh "pelarian cepat" senilai $100 miliar
Gelombang tekanan jual mekanik senilai ratusan miliar dolar AS memicu "aksi front-running" di Wall Street, namun uang cerdas yang melakukan front-running justru menjadi penyebab terjadinya panic sell: Nasdaq anjlok 6,4% dalam satu hari, saham semikonduktor turun 12%, dan perdagangan dumbbell AI & energi yang disebut "terbaik tahun ini" ambruk dalam 48 jam. Yang lebih berbahaya, tekanan jual yang tertunda masih dalam perjalanan. Badai refleksivitas ini terjadi ketika semua orang mengetahui skenario yang sama, dan bertindak sesuai skenario secara bersamaan, maka skenario itu sendiri menjadi tidak berlaku lagi.
Penurunan tajam di pasar saham AS akibat gangguan pemilihan paruh waktu! Ekspektasi bullish Wall Street terpukul, tekanan jual kemungkinan sulit mereda dalam waktu dekat
Selama beberapa minggu terakhir, berbagai lembaga perdagangan di Wall Street telah menyatakan bahwa setelah pemilu paruh waktu di Amerika berakhir, tren kenaikan pasar saham akan kembali. Namun, kinerja pasar pada hari Kamis justru menghadirkan perubahan dramatis terhadap prediksi tersebut.
Harga kripto
Lainnya


